企業でOpenAIを導入する際に strictly 押さえるべきデータセキュリティと情報漏洩防止対策
 AI生成画像
要点まとめ
OpenAIを導入する際、機密情報の漏洩を防ぐには、モデル学習に利用されないEnterpriseやAPIプランを選択することが推奨されます。これに加え、プロンプトゲートウェイ、DLPマスキング、RBAC権限管理といった4段階の技術적 対策と明確な社内ガイドラインを併せて構築することが重要です。
業務生産性を向上させるため、OpenAI(オープンAI)のChatGPTやAPIを導入する企業が急速に増えています。しかし、ソースコード、顧客情報、営業秘密などの重要資産がAIの入力画面を通じて外部へ漏洩するリスクも高まっています。実際にセキュリティ業界の調査によると、グローバル企業の従業員の約6.5%が業務中に社내データを生成AIサービスに入力した経験があり、機密情報やソースコードなどの機微データを入力した割合も3.1%に達していると集計されています。
技術的な防御策と制度的なガイドラインを併せて構築しなければ、予期せぬ情報漏洩事故につながるおそれがあります。2026年9月現在のOpenAIのプラン別データセキュリティポリシーの違いとともに、セキュリティチームが現場ですぐに適用できる4段階の防御体系を順を追ってチェックしていきます。
企業がOpenAIを導入する際に直面する3つの主要なデータ漏洩脅威とは何か?
生成AIの導入過程で現れる情報漏洩の脅威は、大きく3つに集約されます。従業員による不用意な機微情報の入力、プラン設定の不備によるモデル学習への再利用、 piglets そしてプロンプトインジェクション(Prompt Injection)などの外部からのサイバー攻撃です。脅威の性質を事前に明確に認識していなければ、深刻な資産損失や法的規制への違反に直結します。
- 従業員の無意識な機密入力(シャドーAI現象): 開発者がバグ修正の際に社内の核心ソースコードをChatGPTにそのままコピー&ペーストしたり、企画者が未公開の議事録や個人情報を含む顧客リストを入力したりするケースです。会社の承認を得ていない個人アカウントでAIを利用する「シャドーAI(Shadow AI)」の状態では、内部統制が事実上不可能になります。
- 入力データのAI 모델学習への再利用: 個人用の無料またはPlusプランをデフォルト設定のまま使用すると、ユーザーが入力したプロンプトや添付ファイルがAIモデルの再学習に使用される可能性があります。将来、他社の社員がChatGPTに投じた質問の回答として、自社の機密情報がそのまま露出してしまうといった事態が生じることもあります。
- プロンプトインジェクションおよびOWASP LLMセキュリティ脅威: OWASP(国際ウェブセキュリティ標準機構)がまとめた「LLMの10大セキュリティリスク」でも、悪意のあるプロンプト操作(LLM01)や機微情報の露出(LLM02)が最上位の脅威として挙げられています。外部の悪意あるデータがAIシステム内部に侵入し、社内ネットワークのデータを外部へ引き出す攻撃経路が開かれるリスクが存在します。
OpenAIサービスプラン別のデータセキュリティおよび学習ポリシーの比較はどのようになっているか?
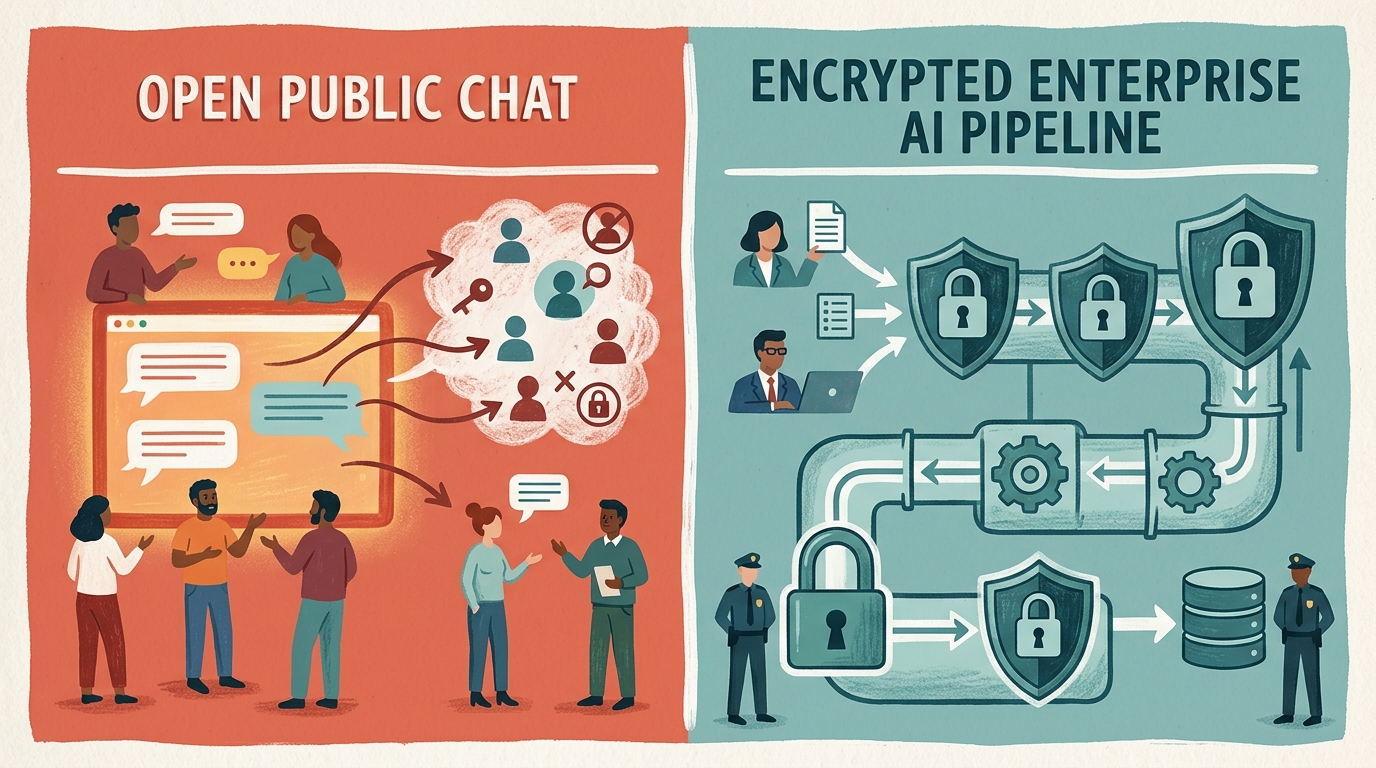
個人向けのFree/Plusプランは、手動でオプトアウト(Opt-Out)設定を行わない限り、入力データがモデルの学習に反映されます。一方、ChatGPT Team、Enterpriseプラン、およびOpenAI APIサービスは、デフォルト設定で入力データをモデル学習に利用しません。プランごとのセキュリティ基準と暗号化レベルを明確に区別することで、自社の目的に合った安心できる環境を選択できます。
2026年9月現在の主要プラン別データ保護ポリシーをまとめると、以下の表の通りです。
| プラン区分 | デフォルトでのデータ学習 | データ暗号化標準 | 主なセキュリティ・コンプライアンス認証 | 推奨活用対象 |
|---|---|---|---|---|
| ChatGPT Free / Plus | 学習に活用(Default Opt-In) | TLS 1.2+, AES-256 | 基本的なデータセキュリティ | 個人ユーザーおよび単独テスト |
| ChatGPT Team | 学習に未活用(Default Opt-Out) | TLS 1.2+, AES-256 | SOC 2 Type 2対応 | 小規模チームおよび部署単位 |
| ChatGPT Enterprise | 学習에未活用(Default Opt-Out) | TLS 1.2+, AES-256 (At Rest) | SOC 2 Type 2, SSO, ドメイン検証 | 大企業およびセキュリティ重視の事業者 |
| OpenAI API | 学習に未活用(Default Opt-Out) | TLS 1.2+, AES-256 | SOC 2 Type 2, HIPAA(リクエスト時) | 社内AIアプリケーション自社開発企業 |
OpenAI公式セキュリティおよびプライバシーガイドに記載されている内容によると、企業向けのEnterpriseプランおよびAPIを経由するデータは、保存時にAES-256、送信時にTLS 1.2以上で暗号化処理されます。具体的なビジネスセキュリティ構造はDFINITE企業AIセキュリティレポートでも詳しく確認できます。
 AI生成画像
OpenAIにおけるデータ漏洩을 根本から遮断する4段階の技術적 防御体系とは何か?
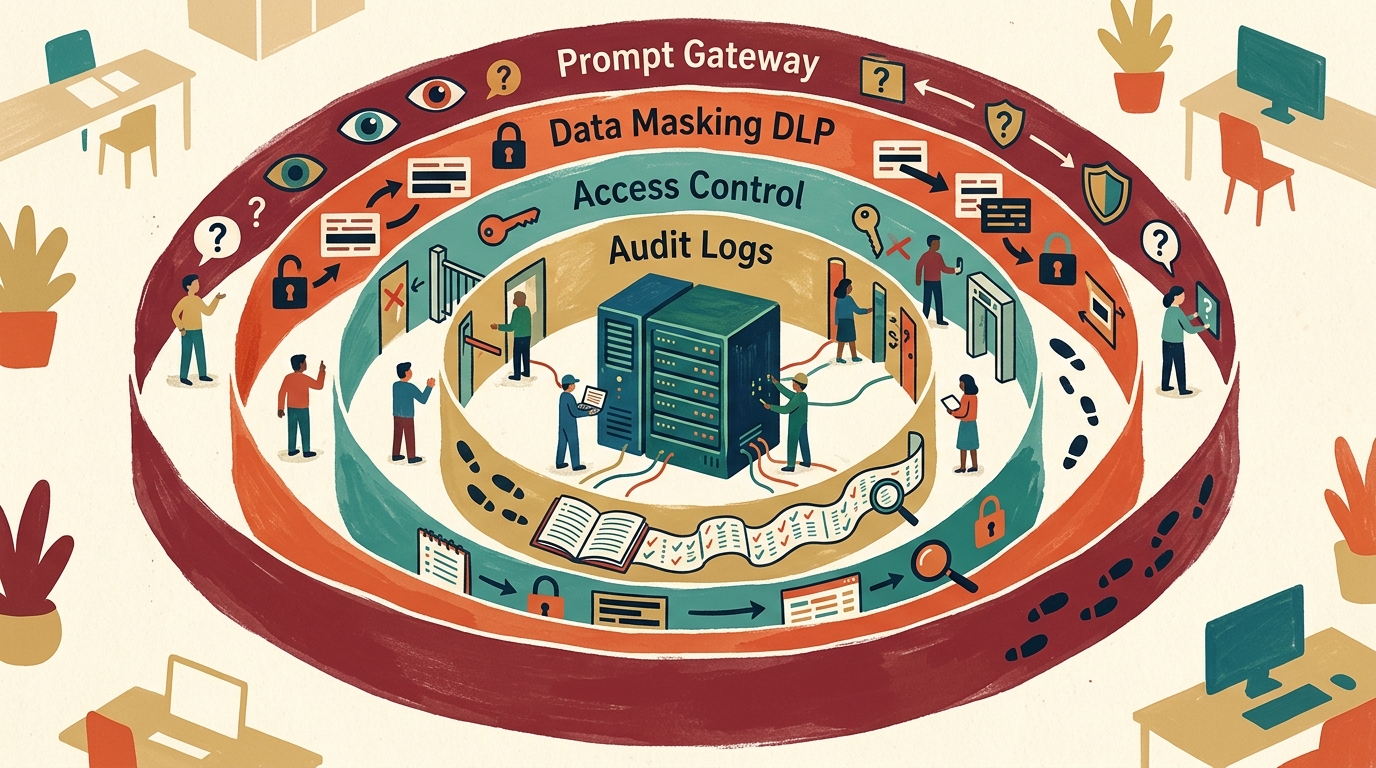
技術的防御網は、社内プロンプトゲートウェイの構築、リアルタイムデータマスキング(DLP)、APIアクセス権限制御、リアルタイムモニタリングおよび監査ログ管理の4段階に分けて設計します。ユーザーのプロンプト入力時点からAIサーバーへの送信まで、プロセス全体にセキュリティ対策を講じることが重要です。
- ステップ1:社内プロンプトゲートウェイおよびCASBの構築 従業員が外部のChatGPTサイトに直接アクセスできないよう、社内プロキシやCASB(Cloud Access Security Broker)でアクセス経路を制限します。未承認の個人アカウントによる接続を遮断し、SSO認証を完了した社内経路のみを許可する方式です。
- ステップ2:データマスキングおよびリアルタイムDLP(Data Loss Prevention)の適用 プロンプトがAIサーバーへ送信される直前に、マイナンバー(個人番号)や電話番号、メールアドレス、APIキー、特定のソースコードパターンを自動検知し、ランダムな文字列にマスキングします。この技術方式についてはComtrue Technology AIセキュリティ技術分析で案内されています。
- ステップ3:RBACに基づくAPIキーおよび詳細権限の制御 部署や開発チームごとに専用のAPIキーを分散発行し、最小権限の原則(RBAC)を適用します。キーの漏洩被害を最小限に抑えるには、定期的なキーローテーション(Rotation)周期の設定が不可欠です。
- ステップ4:プロンプトインジェクション防御およびSIEM連携モニタリング 入力プロンプトに含まれる悪意ある命令操作をあらかじめ検知・遮断するフィルターを配置し、すべてのプロンプトおよび回答の記録を社内のSIEM(セキュリティ情報およびイベント管理)監視網と連携して記録します。具体的な防御ロードマップはAhnLab企業セキュリティセンターガイドを参考にできます。
社内での生成AI利用ガイドライン策定に向けた制度的セキュリティルールとは何か?
実効性のある制度的ルールを確立するには、入力可能なデータタイプの定義、承認された社内専用アカウント利用の義務化、定期的な従業員向けセキュリティ教育を精巧に連動させる必要があります。規定が曖昧であったり一方的に厳格すぎたりすると、従業員が個人アカウントで隠れてAIを利用するという副作用が多発します。
- 入力可能データの格付け分類: データの格付けを「公開可能」「社内専用」「極秘/機密」などの3~4段階に分類します。極秘以上のソースコード、顧客の個人情報、未発表の財務諸表などはAIへの入力禁止対象として明確に規定しておきます。
- 許可された公式チャネルのみの利用の規定化: 個人のChatGPTアカウント利用を就業規則等で制限する代わりに、会社として契約したChatGPT Enterpriseや社内専用AIプラットフォームを利用するよう、公式チャネルを一本化します。
- セキュリティ違反時の報告および対応手順の策定: ミスが発生した際にペナルティを恐れて隠蔽することがないよう、すぐにセキュリティチームへ連絡できるホットラインと自主申告手順を用意し、迅速な初期対応を促します。
- 定期的な従業員向けAIセキュリティ教育: 単なる技術的制限にとどまらず、最新の漏洩被害事例や適切なプロンプト活用法を四半期ごとに案内することで、構成員自らがセキュリティ意識を持つよう支援します。
 AI生成画像
ChatGPTの社内導入時にセキュリティチームが犯しがちな4つの過ちとその解決策とは何か?
セキュリティ担当者が陥りがちな思い込みがいくつかあります。Enterpriseプランを契約すればすべてのセキュリティ対策が完結すると信じたり、逆にAIへのアクセスを一律で遮断したり、内部権限管理を放置したり、RAG検索構築時にドキュメントのアクセス権限設定を失念したりする過ちなどです。こうした過ち防ぐため、以下の対策を講じる必要があります。
- 過ち1:「Enterpriseプランを契約したから絶対に安全だ」という盲信
- 解決策: EnterpriseプランはOpenAI(オープンAI)側でのモデル再学習を防ぐだけであり、社内従業員の誤用・悪用や外部からのプロンプトインジェクション攻撃まで防いでくれるわけではありません。社内DLPソリューションやモニタリングログの連携を併せて設定しておく必要があります。
- 過ち2:脅威への恐怖から生成AIを一律で全面的に遮断
- 解決策: 無条件の遮断は、従業員が個人のモバイルテザリングなどを利用して隠れて使う「シャドーAI」を助長します。闇雲に防ぐよりも、安全に統制された社内プラットフォームを別途配布する方がはるかに賢明です。
- 過ち3:APIキーの共有および詳細な権限管理の軽視
- 解決策: 単一のAPIキーを複数の部署で使い回すと、事故発生時に責任の所在を特定することが困難になります。プロジェクトや部署単位でキーを分割し、定期的に権限を再検討する必要があります。
- 過ち4:RAG(検索拡張生成)構築時のドキュメントアクセス権限(ACL)の未連携
- 解決策: 社内規程やドキュメントをベクトルDBとしてまとめてAIに回答させる際、一般社員が役員用の人事評価や財務機密文書にまでアクセスできないよう、詳細な権限管理システムを必ず連携させる必要があります。
よくある質問
Q. ChatGPT EnterpriseやTeamプランを契約すれば、企業データは完全に安全ですか?
これらのプランは、OpenAIのモデル再学習に入力データが使用されないポリシーがデフォルトで適用されています。しかし、従業員による不用意な機密情報の入力やプロンプトインジェクションのような攻撃まで完全に防げるわけではないため、社内DLPマスキングや権限管理体制の併用が必要です。
Q. OpenAI APIを活用して社内専用アプリを開発する場合、入力データが学習に使われますか?
いいえ、使われません。OpenAI API経由のデータは、デフォルトでモデルの学習に使用されないポリシー(Default Opt-Out)が適用されます。また、データ送信時および保存時にもTLS 1.2+やAES-256暗号化規格が適用されます。
Q. 従業員が個人アカウントでChatGPTを利用する「シャドーAI」はどのように遮断すべきですか?
ネットワーク層で個人アカウントへのアクセスや未承認のAI URLをCASBやセキュリティプロキシで制限し、会社が認めたEnterprise専用アカウントや社内プロンプトゲートウェイを代替チャネルとして提供するのが効果的です。
Q. プロンプトインジェクション(Prompt Injection)攻撃とは何ですか?どのように予防しますか?
プロンプトインジェクションとは、AIの入力欄に悪意のある指示文を注入することでAIの既存の設定や指示を無効化し、社内データを引き出す攻撃です。入出力の検証フィルターの導入や、ゲートウェイレベルでの異常兆候の継続的なモニタリングにより予防できます。